apps/security/token-auth
147 · Segurança & Auditoria · ≈ 6 min de estudo
Token Auth
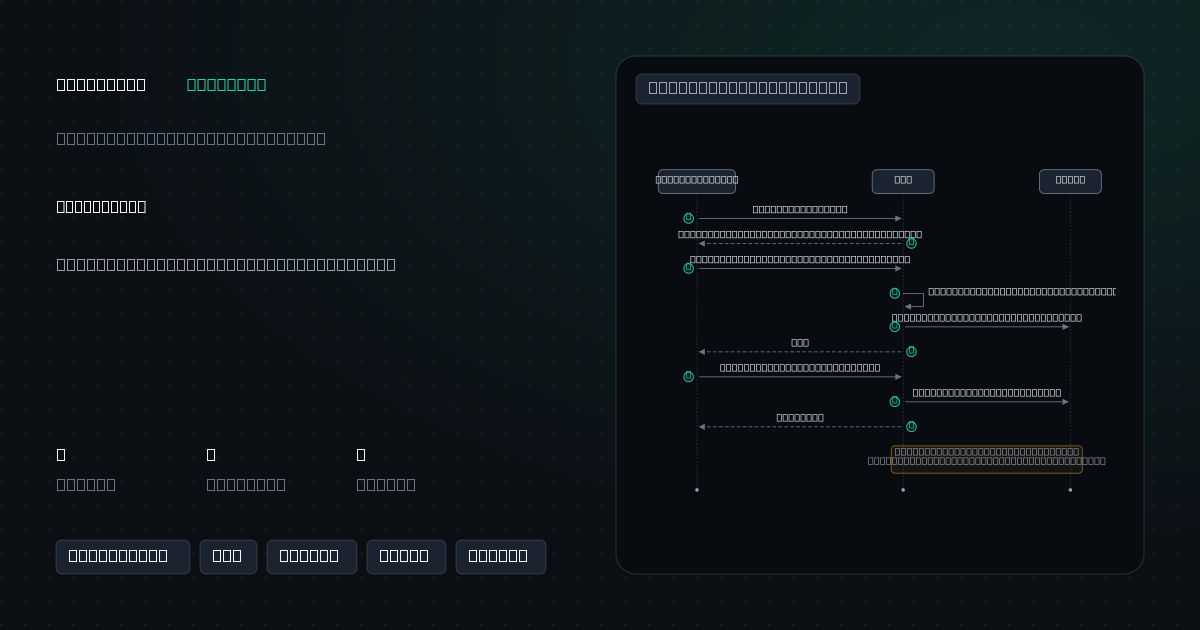
Autentica cada requisição com um JWT assinado (HMAC-SHA256), verificado em qualquer instância sem consultar banco. Dois tokens: access de 15 minutos no header Authorization, refresh de 7 dias num cookie HttpOnly. O refresh é rotacionado a cada uso, e a revogação — por token (jti) ou por usuário (versão) — fica no Redis, com TTL igual à vida restante do token.
- passos
- 6
- arquivos
- 5
- testes
- 0
- tecnologias
- 5
Infraestrutura realTypeScriptBunElysiaRedisDocker