apps/security/secrets-management
150 · Segurança & Auditoria · ≈ 6 min de estudo
Gerenciamento de Segredos
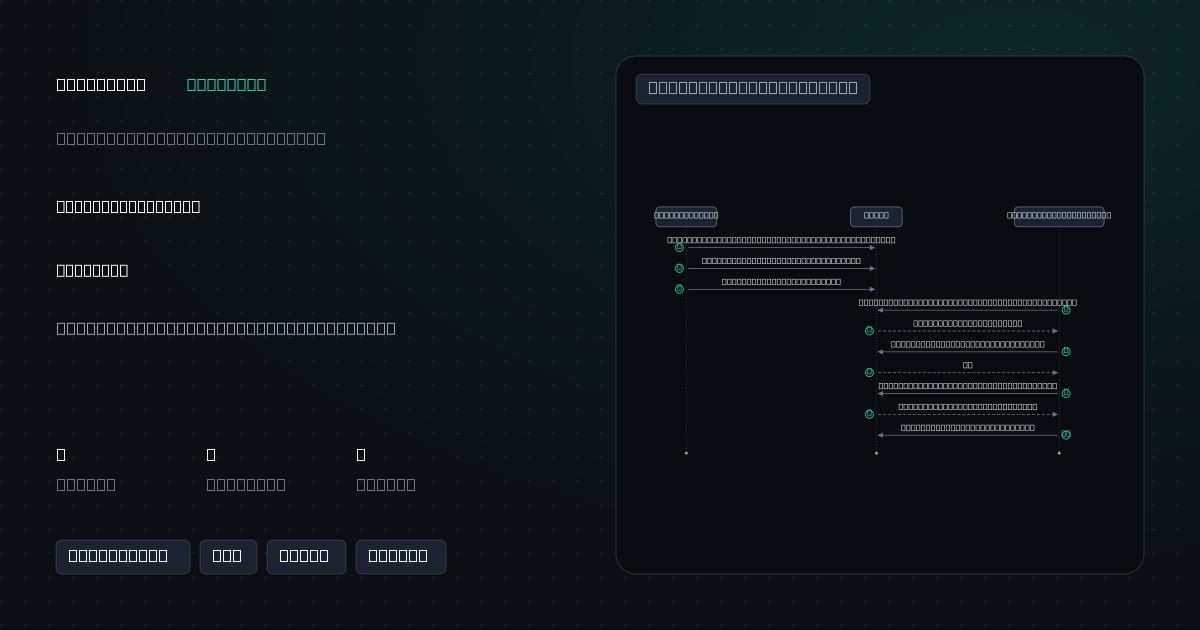
Centraliza credenciais num cofre (HashiCorp Vault) em vez de espalhá-las em .env e código. Cada serviço se autentica com a própria identidade, recebe um token de vida curta e lê só os caminhos que a sua política permite; segredos são versionados para rotação sem downtime e rollback; e toda requisição, permitida ou negada, vai para o audit log com os valores em HMAC.
- passos
- 6
- arquivos
- 5
- testes
- 0
- tecnologias
- 4
Infraestrutura realTypeScriptBunVaultDocker